กฎหมาย PDPA หรือพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล เป็นเรื่องสำคัญที่องค์กรต้องให้ความสำคัญ โดยเฉพาะในปี 2569 ที่หน่วยงานกำกับดูแล มีความเข้มงวดด้านการบังคับใช้มากขึ้น ทั้งเรื่องของการขอความยินยอม การจัดเก็บข้อมูลของลูกค้า การโอนข้อมูลข้ามประเทศ รวมถึงแนวทางการปฏิบัติที่เกี่ยวข้องกับการคุ้มครองข้อมูลส่วนบุคคล
สำหรับองค์กรที่ยังใช้ระบบจัดเก็บข้อมูลแบบเดิม หรือยังไม่มีการวางมาตรการด้าน Data Privacy อย่างชัดเจน ในบทความนี้ Cloud-TA จะพาทุกคนมาอัปเดตกฎหมาย PDPA ประจำปี 2569 พร้อมกับพาไปดูโทษทางกฎหมาย เพื่อให้ธุรกิจดำเนินงานได้อย่างมั่นใจ และปลอดภัยยิ่งขึ้น
พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล คืออะไร ?
พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล หรือ PDPA (Personal Data Protection Act) คือ กฎหมายที่ป้องกันการละเมิดข้อมูลส่วนบุคคล หรือการทำข้อมูลไปใช้ในทางที่ไม่เหมาะสม โดยมีเป้าหมายเพื่อให้ทุกคนสามารถควบคุมข้อมูลของตนเองได้อย่างแท้จริง ไม่ว่าจะเป็น ข้อมูลที่ถูกจัดเก็บอยู่แล้ว หรือข้อมูลที่จะถูกเก็บในอนาคต
ในขณะเดียวกัน ผู้ประกอบการที่มีการเก็บรวบรวม และประมวลผลข้อมูลส่วนบุคคล เช่น ข้อมูลของลูกค้า พนักงาน หรือคู่ค้า ต้องดำเนินการตามหลักกฎหมาย ทั้งนี้ หากองค์กรละเมิดกฎหมาย อาจถูกลงโทษทั้งทางแพ่ง อาญา และทางปกครอง
ทำความเข้าใจ ข้อมูลส่วนบุคคล มีอะไรบ้าง
ในแต่ละองค์กร มีการจัดเก็บข้อมูลหลายประเภทโดยเฉพาะข้อมูลส่วนตัว ซึ่งตามกฎหมาย PDPA แล้ว จะต้องขอความยินยอม และแจ้งวัตถุประสงค์ให้เจ้าของข้อมูลทราบ รวมถึงเก็บข้อมูลตามวัตถุประสงค์ ตามที่แจ้งไว้กับเจ้าของข้อมูลเท่านั้น ซึ่งข้อมูลส่วนบุคคลก็มีทั้งหมด 2 ประเภท ดังนี้
ข้อมูลส่วนบุคคลทั่วไป
ข้อมูลส่วนบุคคลทั่วไป (Personal Data) เป็นข้อมูลที่สามารถระบุตัวบุคคลนั้นได้ ทั้งทางตรงและทางอ้อม เช่น ชื่อ ที่อยู่ เบอร์โทรศัพท์ อีเมล เลขบัตรประชาชน และเลขที่บัญชีธนาคาร เป็นต้น
ข้อมูลส่วนบุคคลที่อ่อนไหว
ข้อมูลส่วนบุคคลที่อ่อนไหว (Sensitive Personal Data) เป็นข้อมูลที่มีความเฉพาะเจาะจง หากถูกนำไปใช้โดยไม่ได้รับอนุญาต อาจเป็นอันตรายต่อเจ้าของข้อมูล เช่น เชื้อชาติ ศาสนา ข้อมูลสุขภาพ ข้อมูลทางพันธุกรรม ลายนิ้วมือ Face ID ประวัติอาชญากรรม และพฤติกรรมทางเพศ เป็นต้น
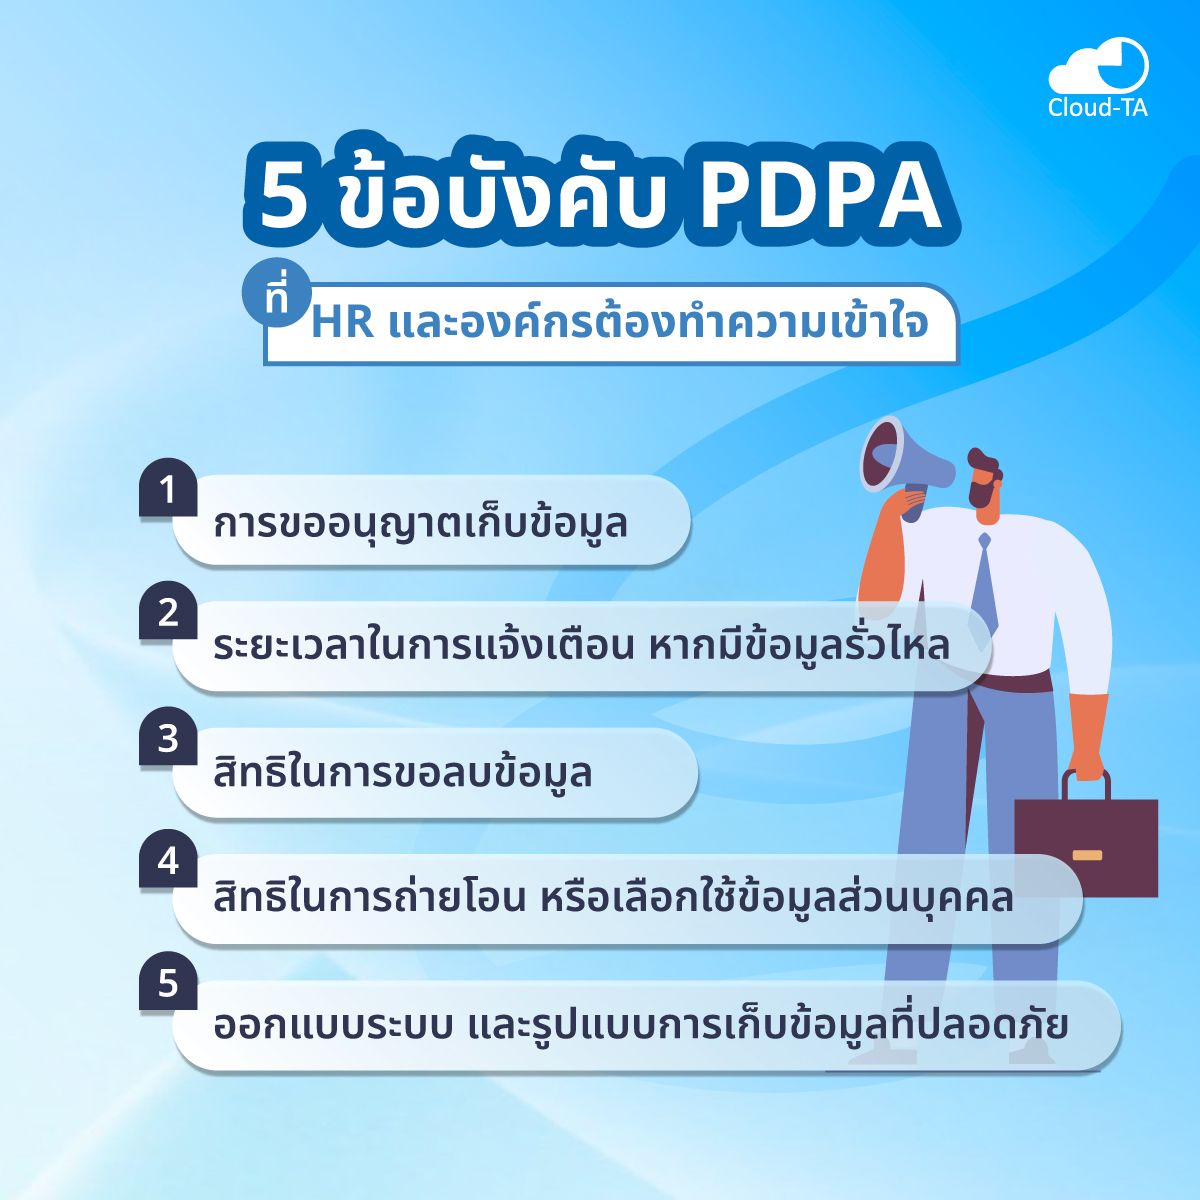
5 ข้อบังคับ PDPA ที่ HR และองค์กรต้องทำความเข้าใจ
การจัดการข้อมูลส่วนบุคคลของพนักงาน ถือเป็นหน้าที่สำคัญของฝ่าย HR เพื่อให้เป็นไปตามข้อกฎหมายของ PDPA และมั่นใจได้ว่าบริษัทจะดำเนินกิจการตามกฎหมายแรงงาน ซึ่งข้อบังคับที่เกี่ยวข้องกับ PDPA ก็มีอยู่ด้วยกัน 5 ข้อ ดังนี้
การขออนุญาตเก็บข้อมูล
การขออนุญาตข้อมูลส่วนบุคคลจากเจ้าของข้อมูล ต้องมีเงื่อนไขการยินยอมที่ชัดเจน เช่น ระยะเวลาการเก็บข้อมูล และแจ้งช่องทางสำหรับการติดต่อ DPO เพื่อให้เจ้าของข้อมูลสามารถลบข้อมูลได้ตลอดเวลา
ระยะเวลาในการแจ้งเตือน หากมีข้อมูลรั่วไหล
หากเกิดเหตุข้อมูลส่วนบุคคลรั่วไหล องค์กรจะต้องแจ้งสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ภายใน 72 ชั่วโมงนับจากวันที่ทราบเหตุ ทั้งนี้ ในกรณีที่ข้อมูลส่วนบุคคล ถูกเข้าถึงโดยไม่ได้รับอนุญาต จะต้องแจ้งเจ้าของข้อมูล พร้อมกับระบุผลกระทบที่อาจเกิดขึ้น และแนวทางการแก้ไข
สิทธิในการขอลบข้อมูล
เมื่อข้อมูลส่วนบุคคลมีการใช้งานครบระยะเวลาในการเก็บแล้ว ผู้ควบคุมข้อมูล (Data Controller) ต้องทำการลบข้อมูลทั้งหมด ซึ่งเจ้าของข้อมูลมีสิทธิที่จะขอลบข้อมูลได้ตลอดเวลา
สิทธิในการถ่ายโอน หรือเลือกใช้ข้อมูลส่วนบุคคล
เจ้าของข้อมูลส่วนบุคคล (Data Owner) สามารถให้สิทธิแก่องค์กร ในการนำข้อมูลไปใช้กับอีกองค์กรในเครือได้ แต่การใช้สิทธินั้น ต้องไม่ขัดต่อกฎหมาย สัญญา หรือการละเมิดสิทธิของผู้อื่น
ออกแบบระบบ และรูปแบบการเก็บข้อมูลที่ปลอดภัย
กฎหมาย PDPA มีการระบุไว้ชัดเจนว่า องค์กรที่มีการเก็บ ประมวลผล และใช้ข้อมูลส่วนบุคคล ต้องมีระบบการเก็บข้อมูลที่ปลอดภัย รวมถึงสามารถมอนิเตอร์ และแจ้งเตือน หากมีการละเมิดข้อมูลส่วนบุคคล
ทั้งนี้ หากคุณกำลังมองหาระบบที่จัดเก็บข้อมูลส่วนบุคคลได้อย่างปลอดภัย และแน่นหนา ขอแนะนำ Cloud-TA ระบบบันทึกเวลาทำงานออนไลน์ ที่ช่วยให้องค์กรของคุณ จัดการเวลาทำงานได้อย่างถูกต้อง และตรงตามขอบเขตของกฎหมายแรงงาน ทั้งยังเก็บข้อมูลไว้อย่างปลอดภัย บนคลาวด์ของระบบ Microsoft Azure
ชวนรู้ ! บทลงโทษหากไม่ปฏิบัติตาม PDPA มีอะไรบ้าง
หากเจ้าของข้อมูลได้มีการร้องขอให้องค์กรเปลี่ยนแปลง หรือแก้ไขข้อมูลแล้ว แต่องค์กรยังเพิกเฉย ผู้ถูกละเมิดสามารถการร้องเรียน และดำเนินตามกฎหมายได้ โดยบทลงโทษจากการละเมิด PDPA ได้มีโทษอยู่ 3 ส่วน ได้แก่ โทษทางแพ่ง โทษทางอาญา และโทษทางปกครอง
โดยมีรายละเอียดแตกต่างกันออกไป ดังนี้
โทษทางแพ่ง
หากองค์กรทำให้เจ้าของข้อมูลส่วนบุคคลเสียหาย จะต้องใช้ค่าสินไหมทดแทนไม่ว่าจะตั้งใจหรือไม่ตั้งใจก็ตาม เว้นแต่จะพิสูจน์ได้ว่า เกิดจากเหตุสุดวิสัย หรือเป็นการปฏิบัติตามคำสั่งของเจ้าหน้าที่ สำหรับค่าสินไหมทดแทน จะรวมถึงค่าใช้จ่ายที่เจ้าของข้อมูล ได้จ่ายไปตามความจำเป็น เพื่อป้องกันความเสียหายที่กำลังจะเกิดขึ้น หรือระงับความเสียหายที่เกิดขึ้นด้วย
โดยศาลอาจกำหนดให้ผู้กระทำผิด จ่ายเพิ่มเติมจากจำนวนค่าสินไหมทดแทนที่แท้จริงได้ แต่ต้องไม่เกินกว่า 2 เท่าของค่าสินไหมทดแทนที่แท้จริง ซึ่งบทลงโทษ PDPA ทางแพ่ง มีอายุความ 3 ปี นับแต่วันที่ผู้เสียหายรู้ถึงความเสียหาย และรู้ตัวผู้ควบคุมข้อมูลส่วนบุคคล หรือผู้ประมวลผลข้อมูลส่วนบุคคลที่ต้องรับผิด หรือ 10 ปีนับแต่วันที่มีการละเมิดข้อมูลส่วนบุคคล
โทษทางอาญา
สำหรับบทลงโทษ PDPA ทางอาญานั้น สามารถยอมความได้ โดยความผิดเกิดจากการที่ธุรกิจในฐานะผู้ควบคุมข้อมูลส่วนบุคคลใช้ หรือเปิดเผยข้อมูลส่วนบุคคลอ่อนไหว นอกเหนือไปจากวัตถุประสงค์ที่ได้แจ้งเจ้าของข้อมูลส่วนบุคคลไว้ หรือโอนข้อมูลอ่อนไหวไปยังต่างประเทศ โดยไม่ชอบด้วยกฎหมาย ซึ่งผลของความเสียหายต่อเจ้าของข้อมูลส่วนบุคคล จะมีความแตกต่างกัน ดังนี้
- การกระทำความผิดนั้น อาจทำให้เจ้าของข้อมูลส่วนบุคคลเสียหาย เสียชื่อเสียง ถูกดูหมิ่น ถูกเกลียดชัง หรือได้รับความอับอาย ต้องระวางโทษจำคุกไม่เกิน 6 เดือน หรือปรับไม่เกิน 500,000 บาท หรือทั้งจำทั้งปรับ
- หากความผิด เกิดจากการที่ธุรกิจแสวงหาประโยชน์ สำหรับตนเอง หรือผู้อื่นโดยทุจริต ต้องระวางโทษจำคุกไม่เกิน 1 ปี หรือปรับไม่เกิน 1,000,000 บาท หรือทั้งจำทั้งปรับ
- ความผิดฐานเปิดเผยข้อมูลส่วนบุคคล ผู้ใดล่วงรู้ข้อมูลส่วนบุคคลของผู้อื่น เนื่องจาก การปฏิบัติหน้าที่ตาม PDPA แล้วนำไปเปิดเผยแก่ผู้อื่น ต้องระวางโทษจำคุกไม่เกิน 6 เดือน หรือปรับไม่เกิน 500,000 บาท หรือทั้งจำทั้งปรับ
- ในกรณีที่ผู้กระทำผิดเป็นนิติบุคคล บุคคลที่กระทำความผิดต้องรับผิดชอบ ในการดำเนินงานของนิติบุคคลนั้น ๆ และรับโทษตามความผิดนั้นๆ อีกด้วย
โทษทางปกครอง
ในส่วนของบทลงโทษ PDPA ในทางปกครอง มีอัตราโทษปรับทางปกครองสูงสุดไม่เกิน 5,000,000 บาท หรือในกรณีที่คณะกรรมการผู้เชี่ยวชาญ เห็นสมควรให้แก้ไข หรือตักเตือนก่อน โดยมีโทษดังนี้
โทษของผู้ควบคุมข้อมูลส่วนบุคคล
- ไม่ขอความยินยอม หรือไม่แจ้งผลกระทบจากการถอนความยินยอม
- ไม่แจ้งการเก็บข้อมูลส่วนบุคคล
- ไม่ให้เจ้าของข้อมูลส่วนบุคคลเข้าถึงข้อมูลตามสิทธิ
- ไม่ทำบันทึกรายการตามที่กฎหมายกำหนด
- ไม่มีเจ้าหน้าที่ หรือไม่จัดให้มีเจ้าหน้าที่ดูแลข้อมูลส่วนบุคคลอย่างเพียงพอ
- เก็บรวบรวม ใช้ หรือเปิดเผยข้อมูลส่วนบุคคลโดยปราศจากฐานทางกฎหมาย
- ใช้ข้อมูลส่วนบุคคลผิดไปจากวัตถุประสงค์ที่แจ้งเอาไว้
- เก็บข้อมูลส่วนบุคคลเกินกว่าที่จำเป็น
- เก็บข้อมูลส่วนบุคคลจากแหล่งอื่นที่ต้องห้ามตามกฎหมาย
- ทำให้เจ้าของข้อมูลส่วนบุคคลเข้าใจผิดในวัตถุประสงค์ของการเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูลส่วนบุคคล
- ไม่ปฏิบัติตามหน้าที่ของผู้ควบคุมข้อมูลส่วนบุคคล
โทษของผู้ประมวลผลข้อมูลส่วนบุคคล
- การไม่จัดให้มีเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือไม่มีการสนับสนุนการปฏิบัติหน้าที่อย่างเพียงพอ
- การไม่ปฏิบัติตามคำสั่งของผู้ควบคุมข้อมูลส่วนบุคคล การไม่จัดให้มีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม
- การไม่จัดทำบันทึกรายการกิจกรรมการประมวลผล
- การโอนข้อมูลส่วนบุคคลทั่วไป และข้อมูลส่วนบุคคลที่อ่อนไหวไปต่างประเทศโดยไม่ชอบด้วยกฎหมาย
บทลงโทษ PDPA ทางปกครองอื่น ๆ
- ตัวแทนของผู้ควบคุมข้อมูลส่วนบุคคล หรือผู้ประมวลผลข้อมูลส่วนบุคคล ไม่จัดให้มีบันทึกรายการประมวลผลข้อมูลส่วนบุคคล
- ไม่ปฏิบัติตามคำสั่งคณะกรรมการผู้เชี่ยวชาญ หรือไม่มาชี้แจงข้อเท็จจริง หรือไม่ส่งข้อมูลให้คณะกรรมการผู้เชี่ยวชาญ
Q&A ข้อควรรู้เกี่ยวกับกฎหมาย PDPA
ข้อมูลส่วนบุคคลตาม PDPA มีอะไรบ้าง?
ข้อมูลส่วนบุคคลแบ่งออกเป็น 2 ประเภท ได้แก่ ข้อมูลส่วนบุคคลทั่วไป เช่น ชื่อ ที่อยู่ เบอร์โทรศัพท์ อีเมล เลขบัตรประชาชน และข้อมูลส่วนบุคคลที่อ่อนไหว เช่น เชื้อชาติ ศาสนา ข้อมูลสุขภาพ ลายนิ้วมือ Face ID ประวัติอาชญากรรม และข้อมูลทางพันธุกรรม ซึ่งข้อมูลอ่อนไหวต้องได้รับการคุ้มครองเป็นพิเศษ
ฝ่าย HR เกี่ยวข้องกับ PDPA อย่างไร?
ฝ่าย HR มีความเกี่ยวข้องกับข้อมูลส่วนบุคคลโดยตรง เช่น ข้อมูลพนักงาน ประวัติการทำงาน เงินเดือน และข้อมูลสุขภาพ ทำให้ HR ต้องเข้าใจกฎหมาย PDPA ทั้งในเรื่องการขอความยินยอม การจัดเก็บข้อมูล และการรักษาความปลอดภัย เพื่อป้องกันความเสี่ยงทางกฎหมายขององค์กร
ระบบบันทึกเวลางานออนไลน์ ช่วยให้องค์กรปฏิบัติตามกฎหมาย PDPA ได้หรือไม่?
หากองค์กรใช้ระบบบันทึกเวลางานที่มีมาตรฐาน และมีมาตรการการรักษาความปลอดภัยที่เหมาะสม เช่น การจำกัดสิทธิการเข้าถึง และการตรวจสอบข้อมูลได้แบบเรียลไทม์ ช่วยให้องค์กรบริหารข้อมูลได้ปลอดภัย และสอดคล้องกับข้อกำหนดของ PDPA มากขึ้น
สุดท้ายนี้ หากต้องการยกระดับองค์กรให้ทันสมัย รวมถึงจัดการข้อมูลส่วนบุคคลของพนักงานให้ปลอดภัย ขอแนะนำระบบ Time Attendance ของ Cloud-TA เพื่อให้การบริหารงานในองค์กร มีประสิทธิภาพยิ่งขึ้น และไม่ละเมิดกฎหมายแรงงาน หากสนใจ สามารถติดต่อได้ที่
Website: https://cloud-ta.com/
Email: cloud-ta@innova.co.th
Tel: 091-717-5499, 092-273-1760 (Sale)
Line: @Cloud-TA